タイムズカー、本人確認画像の流出痕跡を報告 対象者に3000円相当へ
2026年10月23日の第5報。発端の異常アクセス検知は9月25日で、新たに23日に侵入したという意味ではありません。
 イメージイラスト
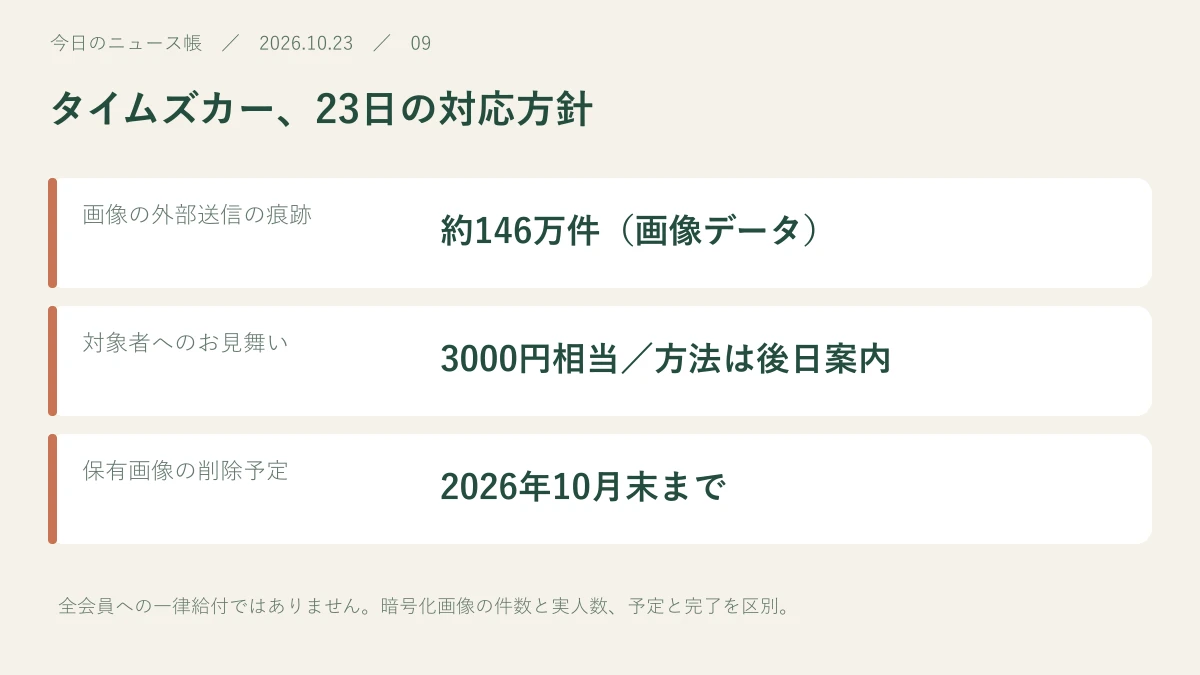
パーク24は23日、タイムズカーの不正アクセス問題の調査結果と今後の対応を公表しました。本人確認書類画像の外部送信の痕跡は約146万件とし、対象となる利用者に3000円相当の現金または金券を渡す方針を示しています。
8秒読んだ記事から、次のおすすめを。閲覧履歴・集計の設定
THE DATE MATTERSこのニュースの日付
2026年10月23日の第5報。発端の異常アクセス検知は9月25日で、新たに23日に侵入したという意味ではありません。。出来事・予定・報道の日付が異なる場合は本文に記載しています。
約146万件は画像データの件数
同社は、外部送信の痕跡が確認された本人確認書類画像データを約146万件と説明しています。画像は暗号化して保管されており、送信の痕跡だけで直ちに画像内容が読めたことを意味しない一方、将来の復号の可能性は否定できないとしています。件数は画像の数であり、重複を除いた人数と同じとは限りません。
お見舞金の方法は検討中、画像保有も見直し
暗号化された本人確認画像へのアクセスや外部送信の痕跡が確認された対象者に、3000円相当の現金または金券を渡す方針です。具体的な内容と方法は検討中で、後日案内するとしています。また、会員登録完了後は画像を保有しないルールへ変更し、現在保有する画像は10月末までに削除すると発表しました。23日時点で削除完了とする発表ではありません。
出典・もっと詳しく
以下の公開情報をもとに、要点を本サイトの文章で整理しています。
- パーク24:不正アクセス問題の第5報と今後の対応 ↗出典の発表・掲載日:2026-10-23
- ITmedia:タイムズカー、3000円相当の対応方針 ↗出典の発表・掲載日:2026-10-23
続報により内容が変わる場合があります。防災情報・予報・市況は掲載当時の記録です。最新情報は各発表元でご確認ください。