AIでサイバー攻撃を自動化、Microsoftが分析 24日報道から考える防御の時間
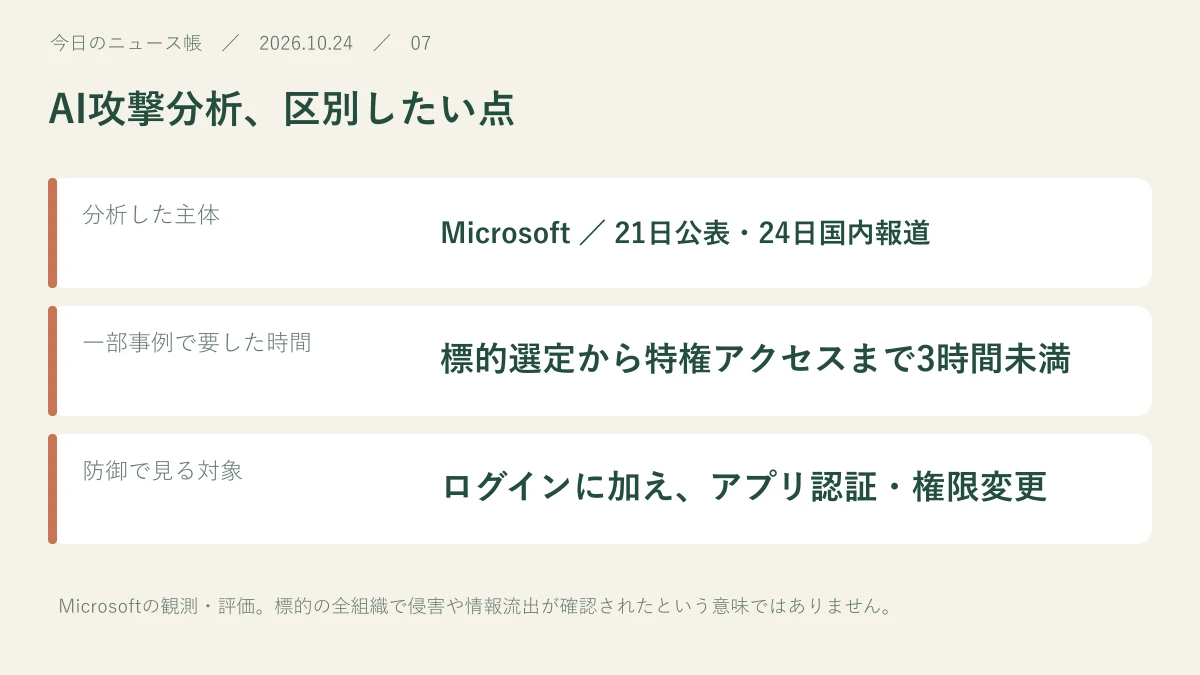
Microsoftの公表は米国時間2026年10月21日、今回参照する国内記事は24日。攻撃者の帰属や影響は同社の分析として記載します。
 イメージイラスト
Microsoftは、AIを使って世界の数百組織を標的に攻撃を自動化したとする分析を公表し、24日にも国内で報じられました。一部で標的選定から特権的なアクセスまで3時間未満だったとし、防御側の対応時間の短さを指摘しています。
8秒読んだ記事から、次のおすすめを。閲覧履歴・集計の設定
THE DATE MATTERSこのニュースの日付
Microsoftの公表は米国時間2026年10月21日、今回参照する国内記事は24日。攻撃者の帰属や影響は同社の分析として記載します。。出来事・予定・報道の日付が異なる場合は本文に記載しています。
数百組織を標的、すべてが侵害されたわけではない
同社は、中国政府に関連すると評価するStorm-0940が、少なくとも9月からAIを使うARTEXで攻撃を自動化したと説明しています。業種をまたぐ数百の組織が標的となり、一部でクラウドの特権アクセスを得たとしています。標的となった数と侵害の確認数は同じではなく、攻撃の帰属もMicrosoftの評価です。
アプリに与えたアクセスも継続的に確認
分析では、すでにアクセスを許可されたアプリを通じた認証や、その認証情報・権限の変更が問題になっています。利用者が画面でサインインしなくても行われ得る点が、個人のパスワード管理だけでは捉えにくい部分です。同社はアプリ認証の記録や予期しない権限変更の調査を挙げており、接続先まで含めた管理の重要性を示す事例です。
出典・もっと詳しく
以下の公開情報をもとに、要点を本サイトの文章で整理しています。
- Microsoft Security Blog:AIを使ったStorm-0940の攻撃分析 ↗出典の発表・掲載日:2026-10-21
- 東京報道新聞:Microsoftの分析を24日に報道 ↗出典の発表・掲載日:2026-10-24
続報により内容が変わる場合があります。防災情報・予報・市況は掲載当時の記録です。最新情報は各発表元でご確認ください。