Microsoft analyse des cyberattaques automatisées par IA, relatées le 24
Analyse américaine du 21 octobre 2026 ; article japonais cité du 24. Attribution et impact sont évalués par Microsoft.
 Illustration
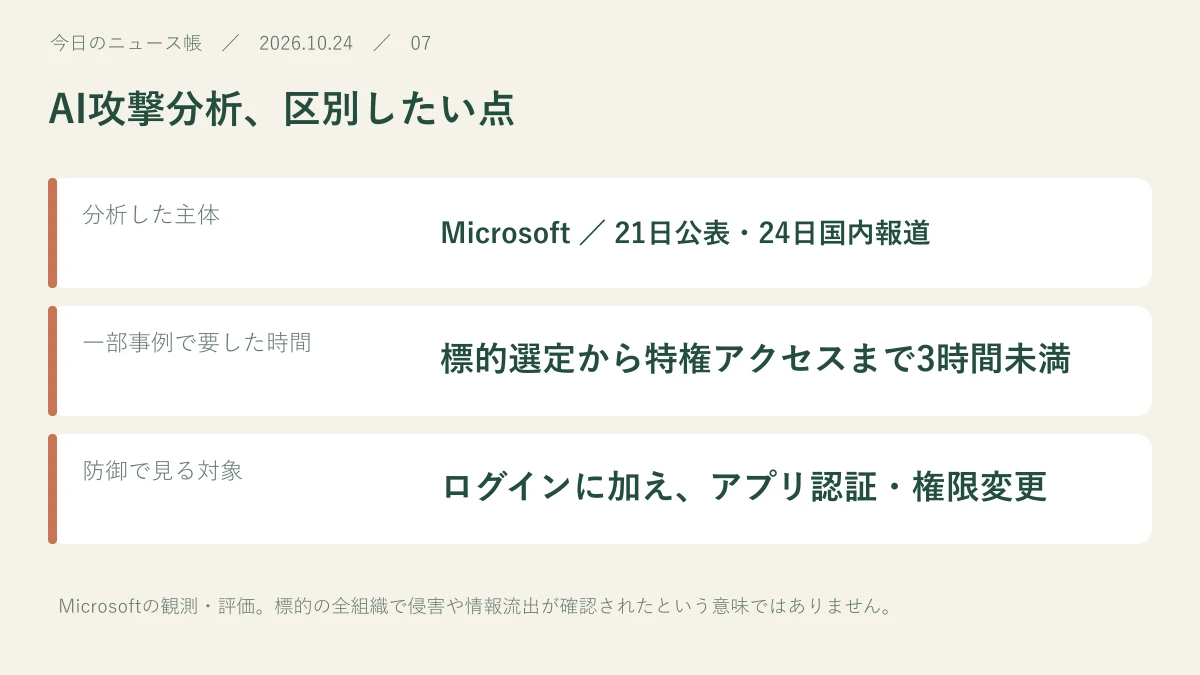
Microsoft décrit des attaques visant des centaines d'organisations, avec dans certains cas un accès privilégié au cloud en moins de trois heures après le ciblage initial.
8 secondes de lecture pour les recommandations.Historique et comptage
Analyse américaine du 21 octobre 2026 ; article japonais cité du 24. Attribution et impact sont évalués par Microsoft.
Ciblage et compromission ne sont pas synonymes
Microsoft estime que Storm-0940, lié selon son analyse à l'État chinois, utilise ARTEX depuis au moins septembre. Des centaines d'organisations de secteurs variés ont été visées, certaines avec accès privilégié. Elles ne sont pas toutes des victimes confirmées.
Examiner aussi les accès des applications
L'analyse décrit des connexions via des applications déjà autorisées et des changements d'identifiants et de privilèges, sans connexion interactive nécessaire. Le suivi de ces traces et modifications inattendues étend la défense au-delà des mots de passe personnels.
Sources et informations complémentaires
Notre synthèse des informations publiques ci-dessous.
- Microsoft Security Blog:AIを使ったStorm-0940の攻撃分析 ↗Publication de la source : 2026-10-21
- 東京報道新聞:Microsoftの分析を24日に報道 ↗Publication de la source : 2026-10-24
Cet article reflète les informations disponibles à sa publication. Des précisions peuvent suivre. Consultez les sources pour les dernières informations météo, de sécurité et de marché.