Deux failles critiques de PHP font l'objet d'alertes et de mises à jour
D'après les alertes JVN et JPCERT/CC du 22. Les correctifs ont été publiés le 21 : cela ne signifie pas que tous les sites ont subi une nouvelle attaque confirmée le 22.
 Illustration
Deux vulnérabilités de PHP pourraient permettre l'exécution de code sur un serveur. Des organismes japonais ont publié des alertes le 22 octobre, après la diffusion des correctifs le soir du 21. Les exploitants doivent vérifier leur environnement et le mettre à jour.
8 secondes de lecture pour les recommandations.Historique et comptage
D'après les alertes JVN et JPCERT/CC du 22. Les correctifs ont été publiés le 21 : cela ne signifie pas que tous les sites ont subi une nouvelle attaque confirmée le 22.
Un risque d'exécution de code sur le serveur
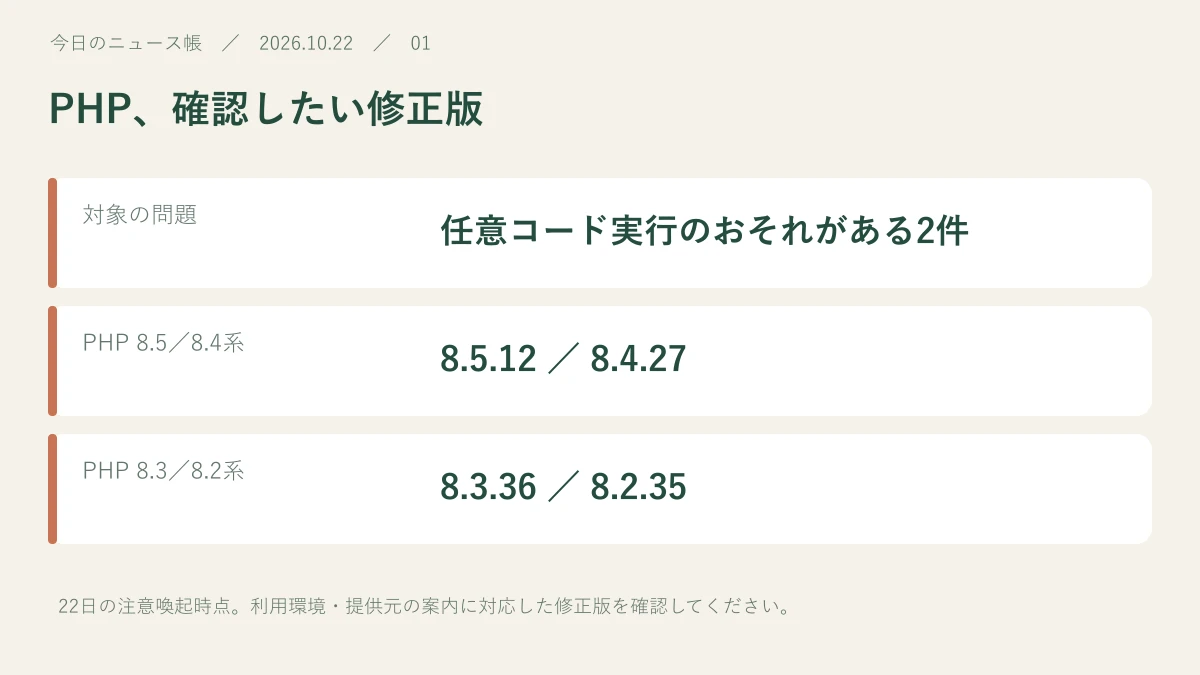
JVN a signalé CVE-2026-109618 et CVE-2026-109619, susceptibles de permettre l'exécution de code arbitraire. PHP a publié les versions 8.5.12, 8.4.27, 8.3.36 et 8.2.35. Il faut vérifier la version corrigée correspondant à la branche utilisée.
Modifier des articles ne met pas PHP à jour
PHP fonctionne côté serveur. Réviser les articles ou seulement les fonctions de gestion du site ne met pas PHP lui-même à jour. Les clients d'un hébergeur doivent consulter ses avis et sa prise en charge ; les administrateurs de leur propre environnement doivent suivre les consignes officielles.
Sources et informations complémentaires
Notre synthèse des informations publiques ci-dessous.
- JVN:PHPにおける複数の任意のコードが実行可能な脆弱性 ↗Publication de la source : 2026-10-22
- JPCERT/CC:PHPの脆弱性に関する注意喚起 ↗Publication de la source : 2026-10-22
- PHP:2026年の公式リリース記録 ↗
Cet article reflète les informations disponibles à sa publication. Des précisions peuvent suivre. Consultez les sources pour les dernières informations météo, de sécurité et de marché.