Alertan de dos vulnerabilidades graves de PHP y avanza la actualización
Basado en los avisos de JVN y JPCERT/CC del 22. Las correcciones se publicaron el 21; no significa que todos los sitios sufrieran un nuevo ataque confirmado el 22.
 Ilustración
Dos fallos de PHP podrían permitir ejecutar código en servidores. Organismos japoneses publicaron avisos el 22 de octubre, después de difundirse las correcciones la noche del 21. Los operadores deben revisar su entorno y actualizarlo.
Lee 8 segundos para orientar recomendaciones.Historial y recuento
Basado en los avisos de JVN y JPCERT/CC del 22. Las correcciones se publicaron el 21; no significa que todos los sitios sufrieran un nuevo ataque confirmado el 22.
Riesgo de ejecución de código en el servidor
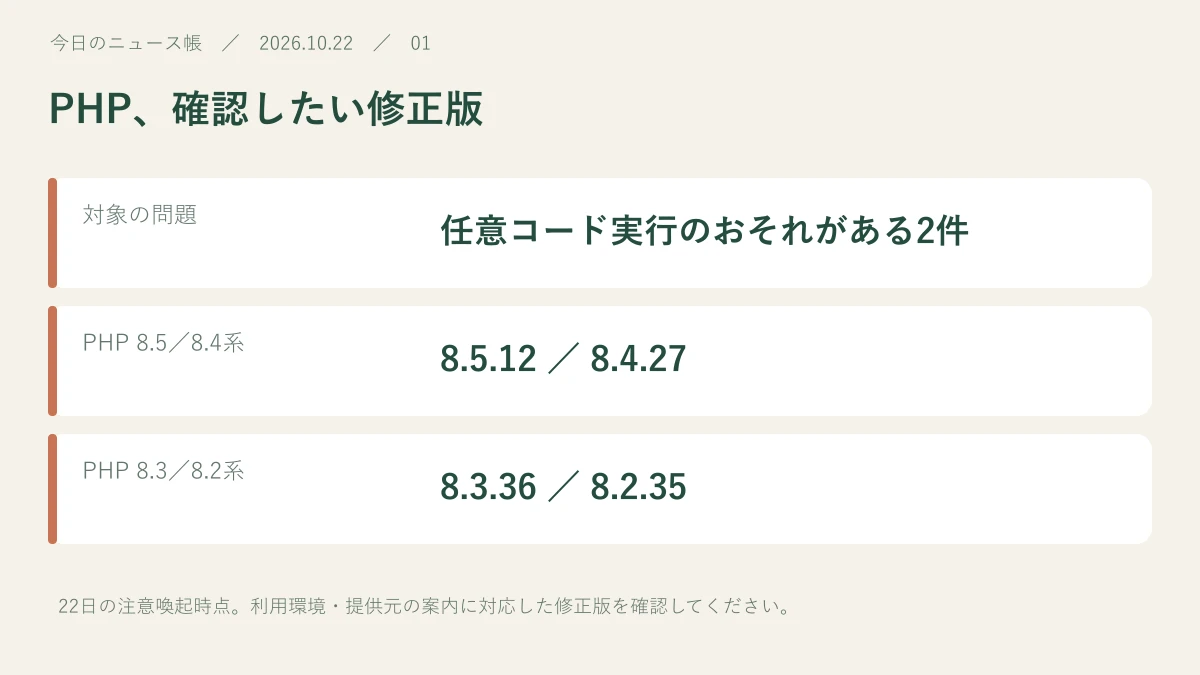
JVN identificó CVE-2026-109618 y CVE-2026-109619 como fallos que podrían permitir ejecutar código arbitrario. PHP publicó las versiones 8.5.12, 8.4.27, 8.3.36 y 8.2.35. Hay que comprobar la versión corregida de la rama utilizada.
Actualizar artículos no equivale a actualizar PHP
PHP funciona en el servidor. Modificar artículos o actualizar solo las funciones de gestión del sitio no actualiza PHP. Quienes contratan alojamiento deben consultar los avisos y la respuesta del proveedor; quienes gestionan sus servidores deben seguir las instrucciones oficiales de actualización.
Fuentes y más información
Resumen propio basado en la información pública que se indica a continuación.
- JVN:PHPにおける複数の任意のコードが実行可能な脆弱性 ↗Publicación de la fuente: 2026-10-22
- JPCERT/CC:PHPの脆弱性に関する注意喚起 ↗Publicación de la fuente: 2026-10-22
- PHP:2026年の公式リリース記録 ↗
Este artículo refleja la información disponible al publicarse. Los detalles pueden cambiar. Consulta las fuentes para información actual sobre el tiempo, seguridad y mercados.